SAML 2-auth0 单点登录配置示例
本文介绍基于 SAML2 协议,集成 auth0 与 DM Hub 的操作步骤,从而实现单点登录。DM Hub 单点登录配置整体流程请参阅单点登录。
auth0 单点登录配置分为以下几步:
- 在 auth0 上新建一个应用以获取所需配置信息
- 开启 DM Hub 单点登录功能
- 将获取的 auth0 应用信息填写至 DM Hub 对应配置项
- 将 DM Hub 回调地址返回给 auth0
- 新增单点登录用户
- 进行 SSO 登录
需要在 auth0 中获取一些信息,DM Hub SSO 配置项与 auth0 应用信息对应关系如下:
| DM Hub 配置项 | 对应的 auth0 应用程序信息 |
|---|---|
| Authorization URI | SAML2 授权端点的 URL,在auth0中为Identity Provider Login URL |
| Idp public key | Idp提供的证书,在auth0中为 Identity Provider Certificate |
| Authentication Method | 选择POST |
| Claim rules | 目前DM Hub仅支持邮箱作为账号,因此需找到邮箱对应的claim rules,根据auth0中Identity Provider Metadata提供的claim为emailaddress |
| Issuer URI | 授权服务器的唯一标识符,在uth0中为 Issuer |
1. 在 auth0 获取配置信息
1.1 在 auth0 中创建新的应用程序
在获取 auth0 应用程序的 Issuer、Identity Provider Certificate、Identity Provider Login URL 之前,需要在 auth0 上为 DM Hub 新建一个应用程序。
遵循以下步骤以创建 Okta 应用程序:
- 登入 auth0。
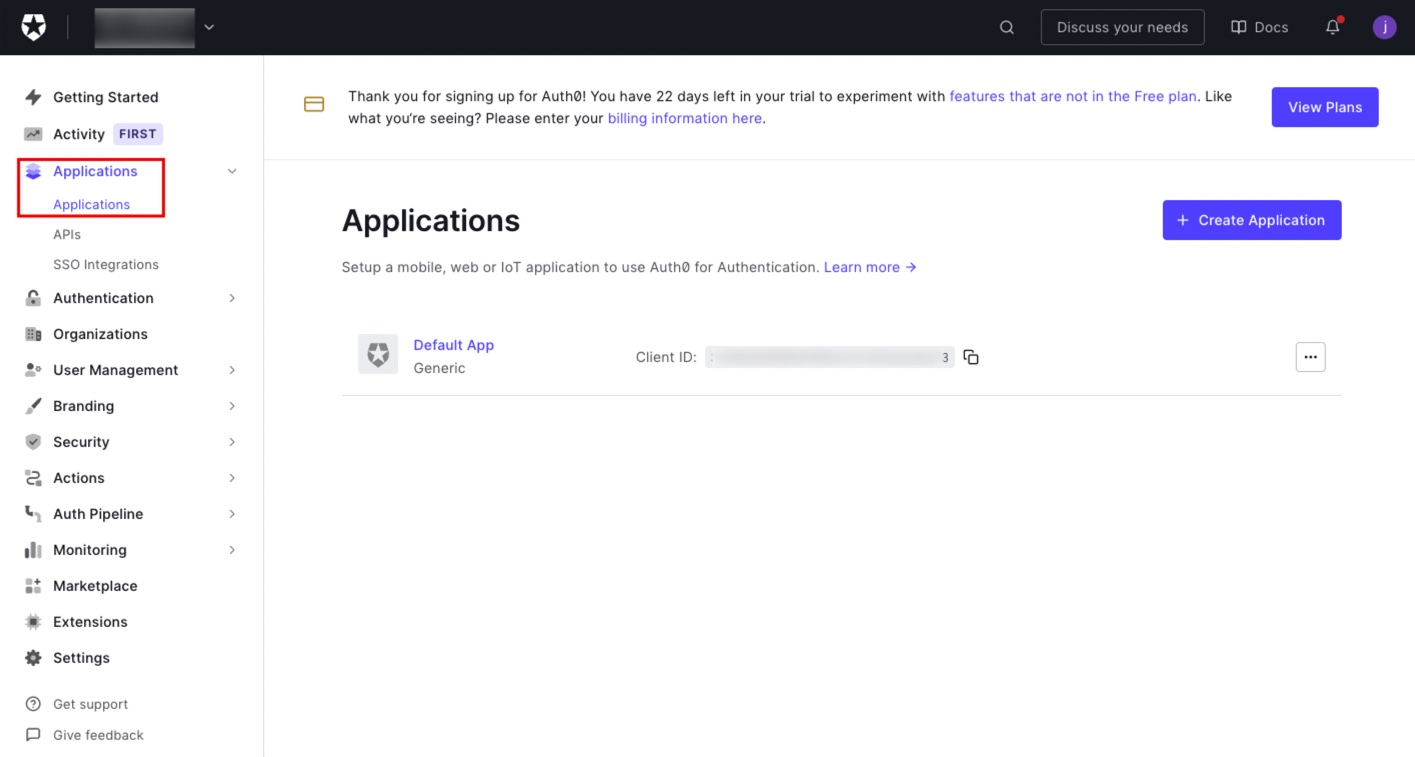
- 点击左侧导航栏上 Applications > Applications 。
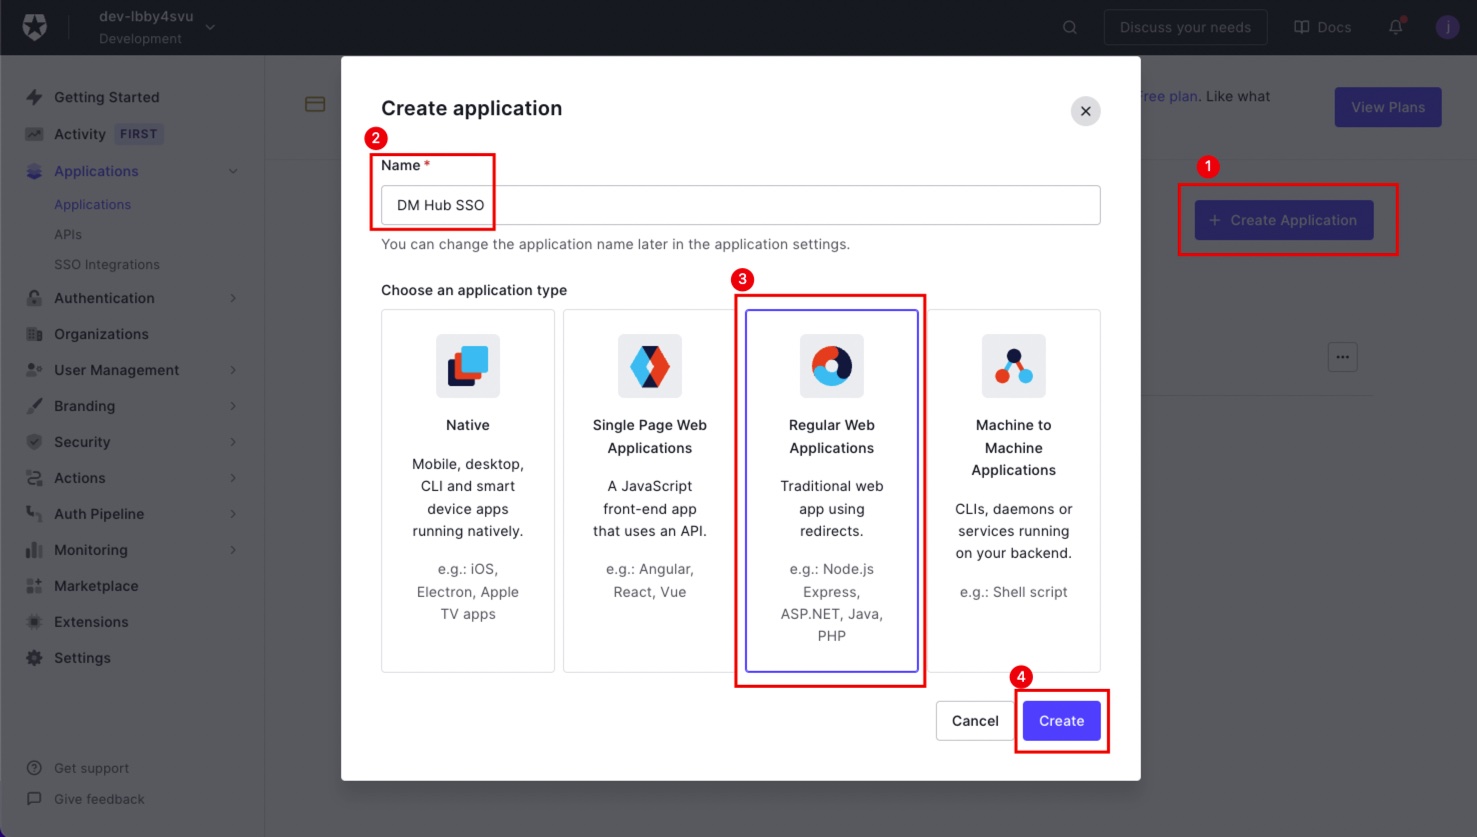
- 点击 Create Application 按钮,打开 Create application 对话框。填写应用名称 Name ,选择application type为 Regular Web Applications ,点击 Create 。
1.2 获取应用中所需的配置信息
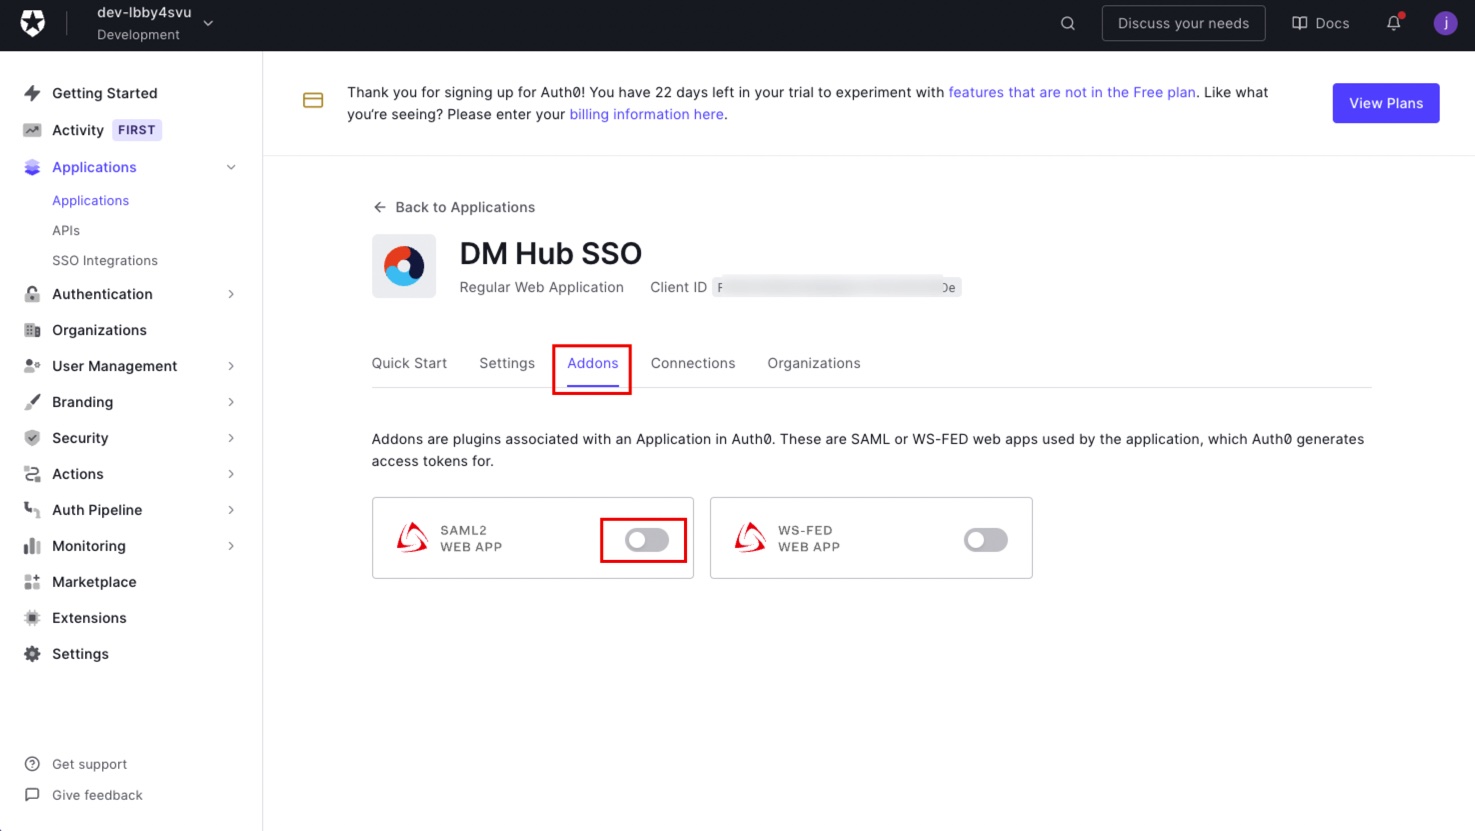
- 创建完成后在应用中点击 Addons ,打开 SAML2 。
- 查看SAML2配置 usage,将信息保存下来。
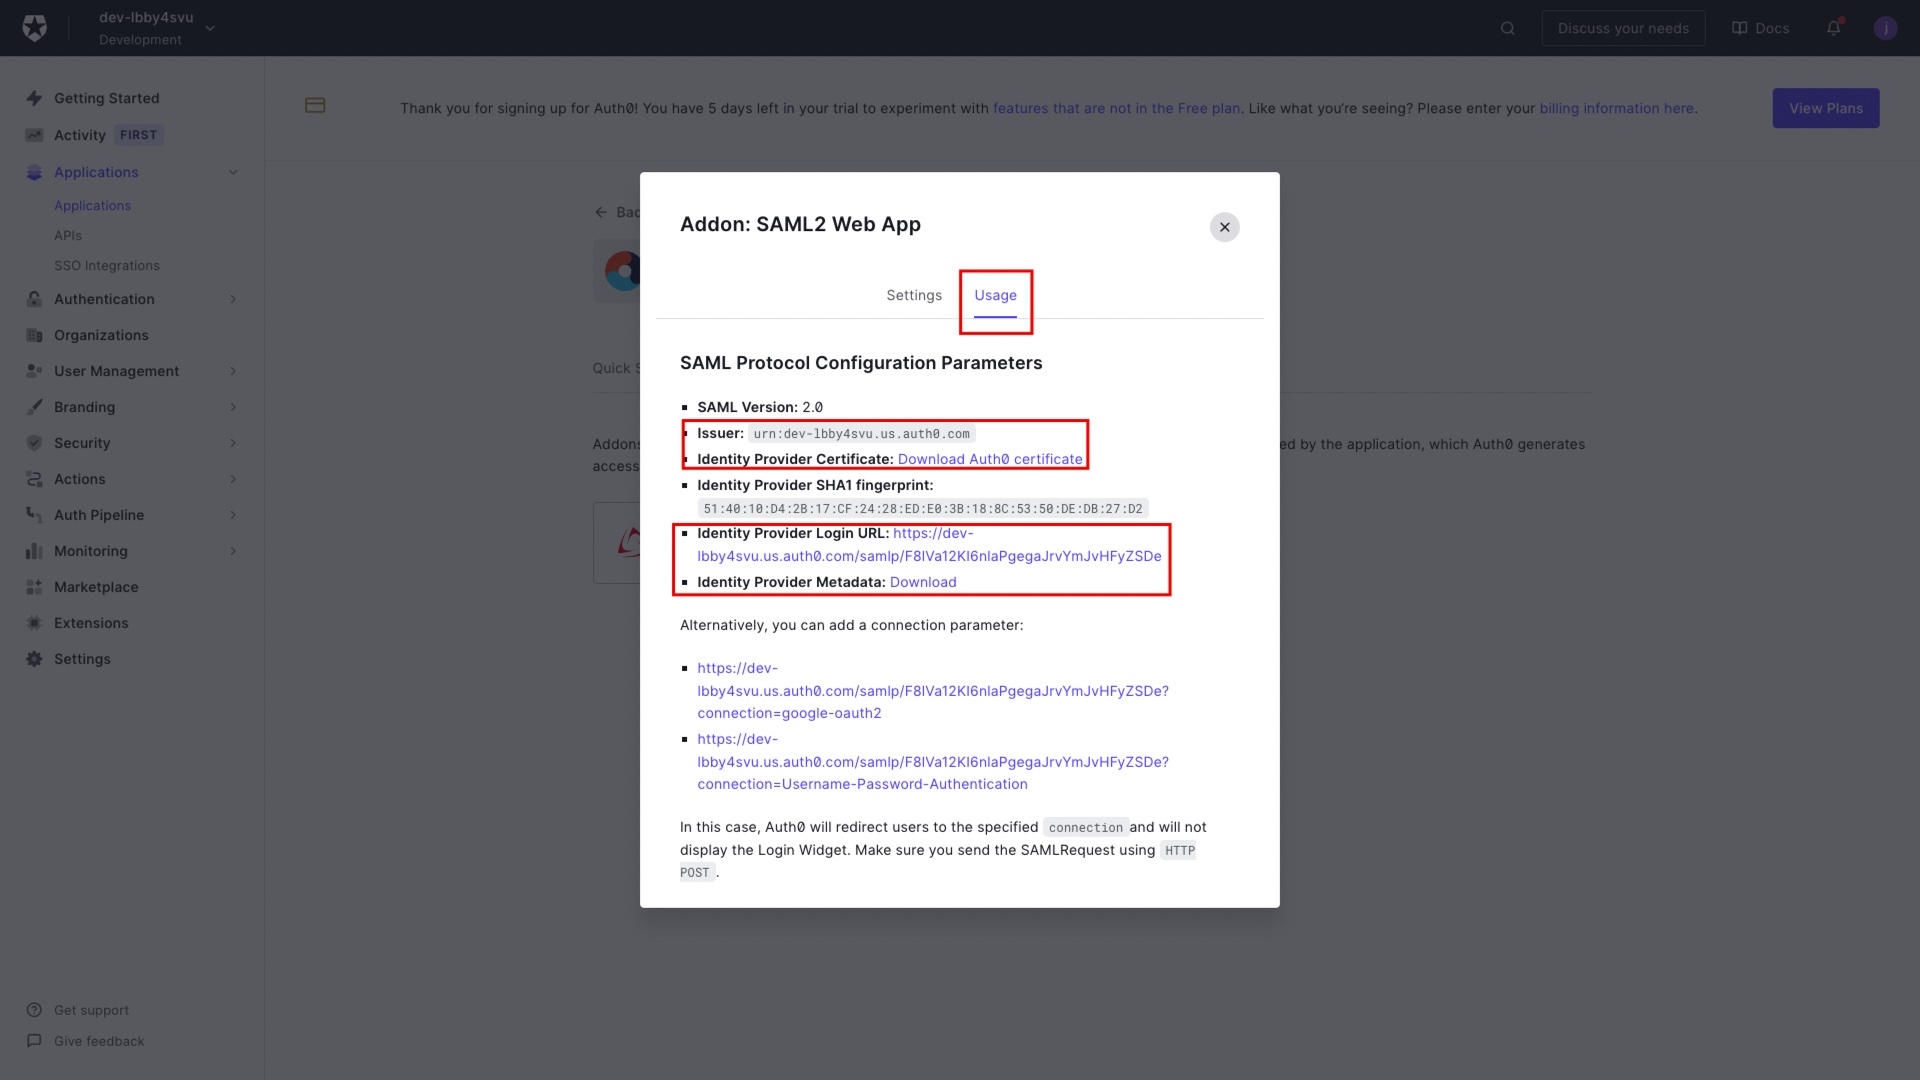
需要保存的信息(示例):Issuer对应DM Hub中的Issuer URI: urn:dev-lbby4svu.us.auth0.comIdentity Provider Certificate(下载证书)对应DM Hub中的Idp public key,下载后将得到一个pem文件,需要用代码编辑器打开: Download Auth0 certificate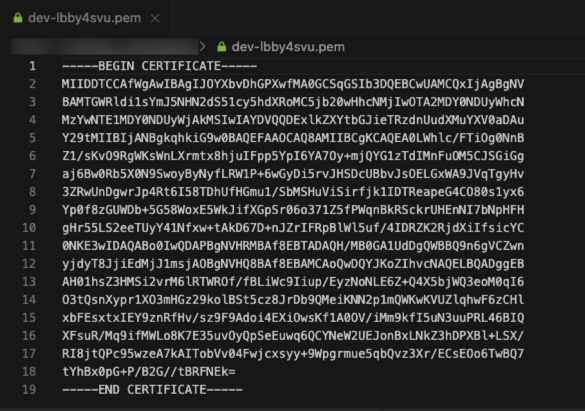
Identity Provider Login URL对应DM Hub中的Authorization URI: https://dev-lbby4svu.us.auth0.com/samlp/F8lVa12KI6nlaPgegaJrvYmJvHFyZSDeIdentity Provider Metadata(下载文件)其中有DM Hub中的Claim rules: Download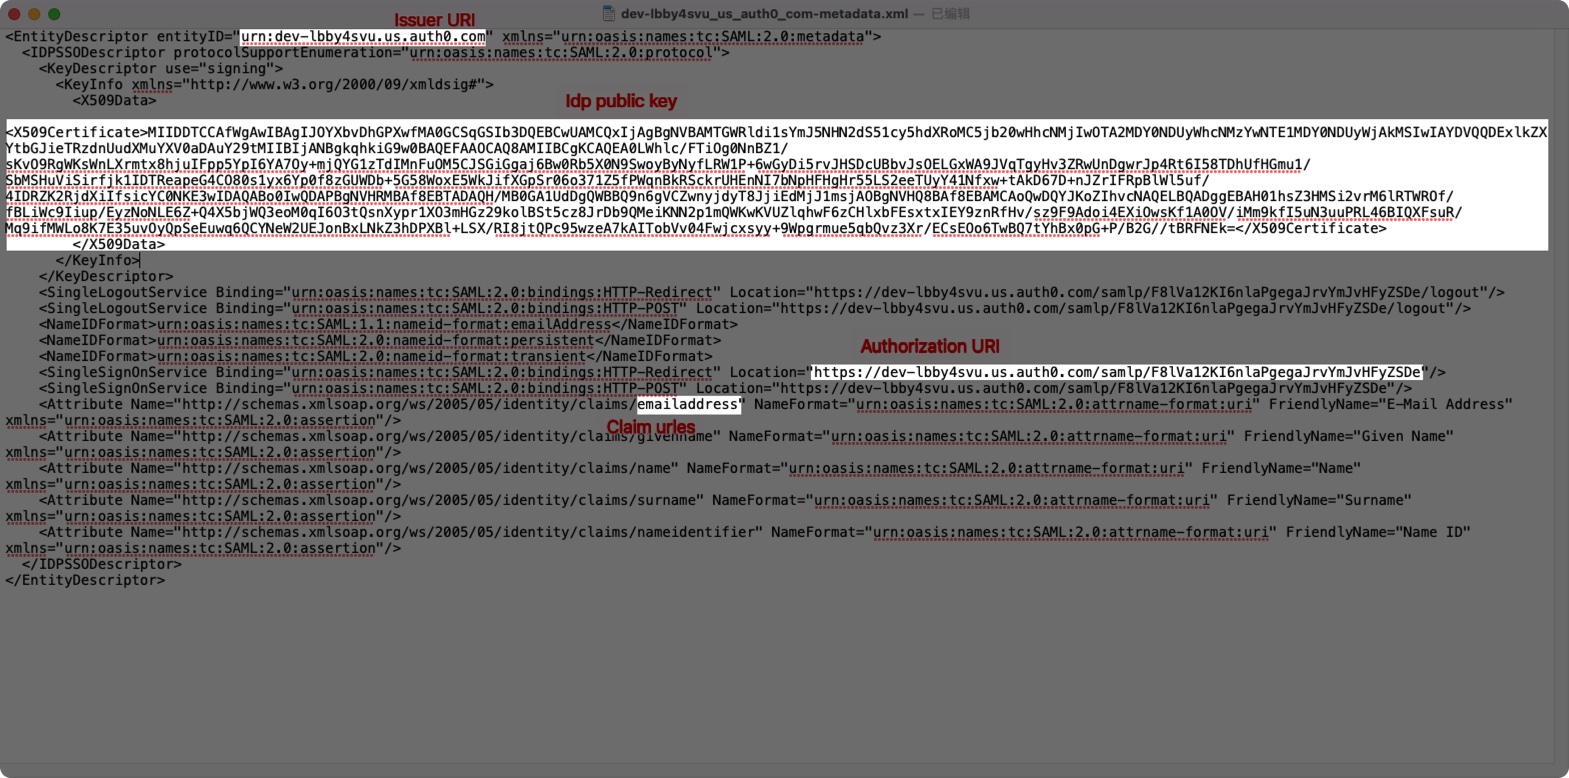
或只下载Identity Provider Metadata,里面也有以上所有信息。
2. 开启 DM Hub 单点登录功能
进入DM Hub,进入【用户管理-单点登录-SAML】,打开SAML SSO配置。
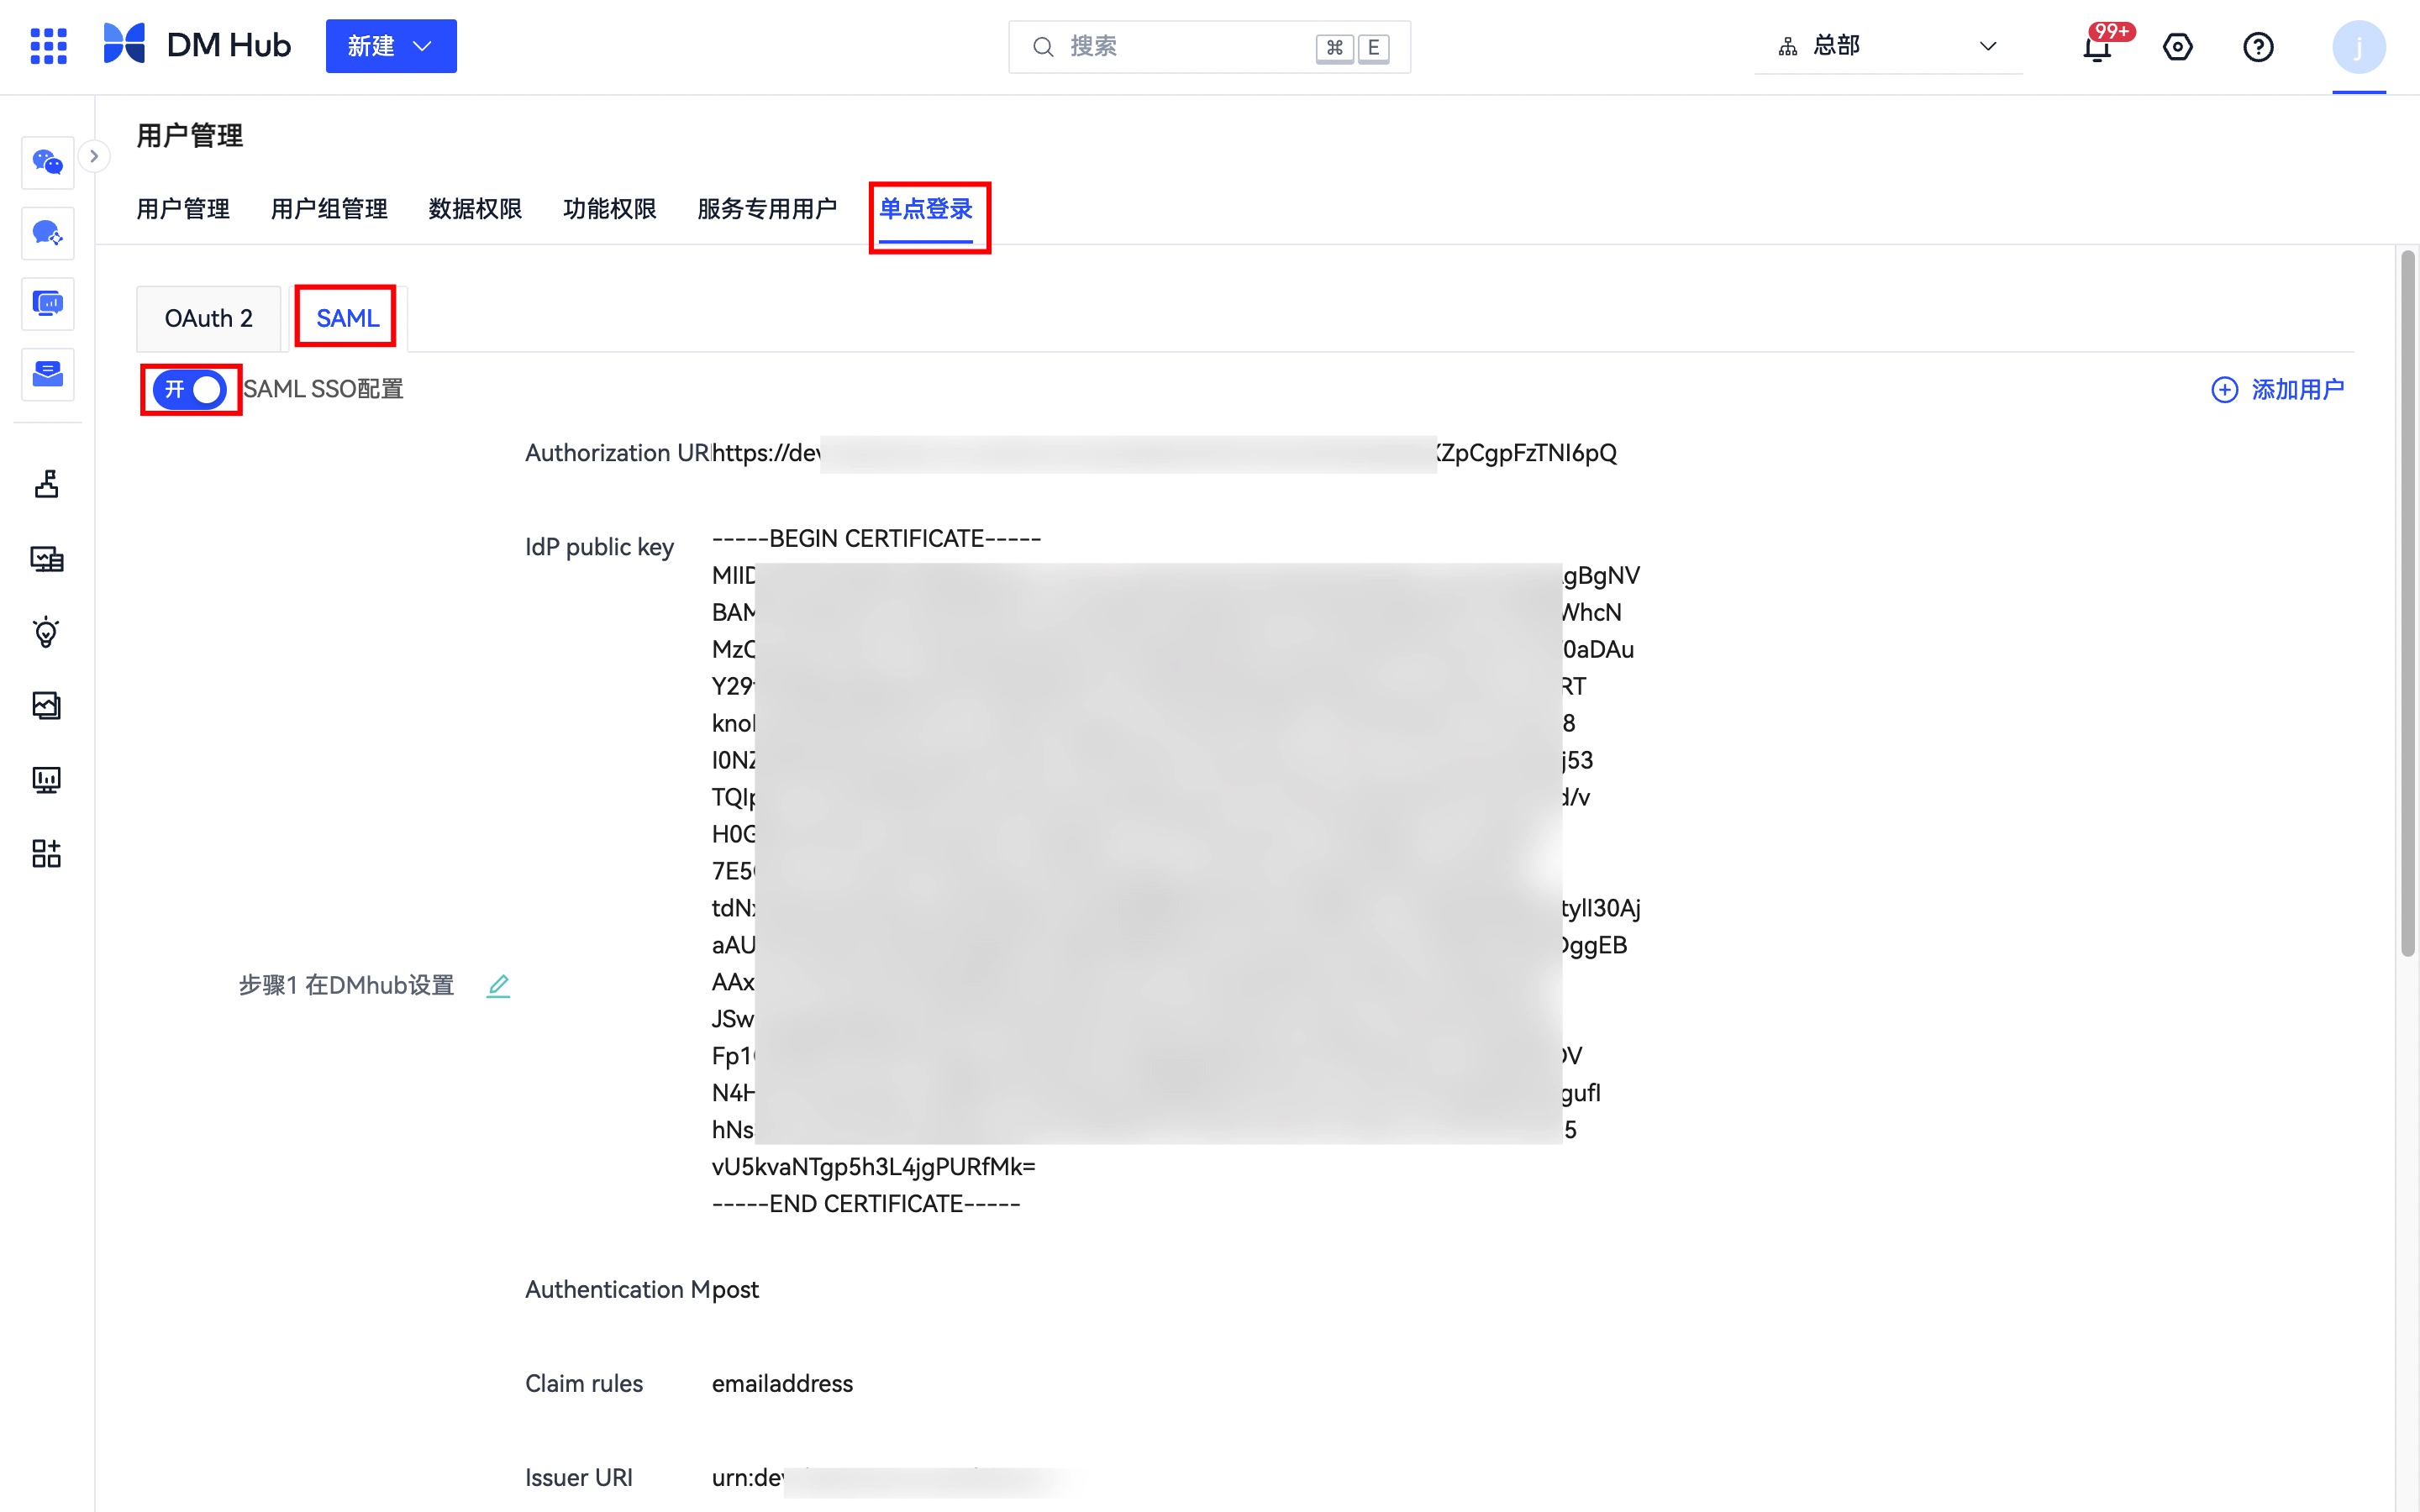
3. 将获取的 auth0 应用信息填写至 DM Hub 对应配置项
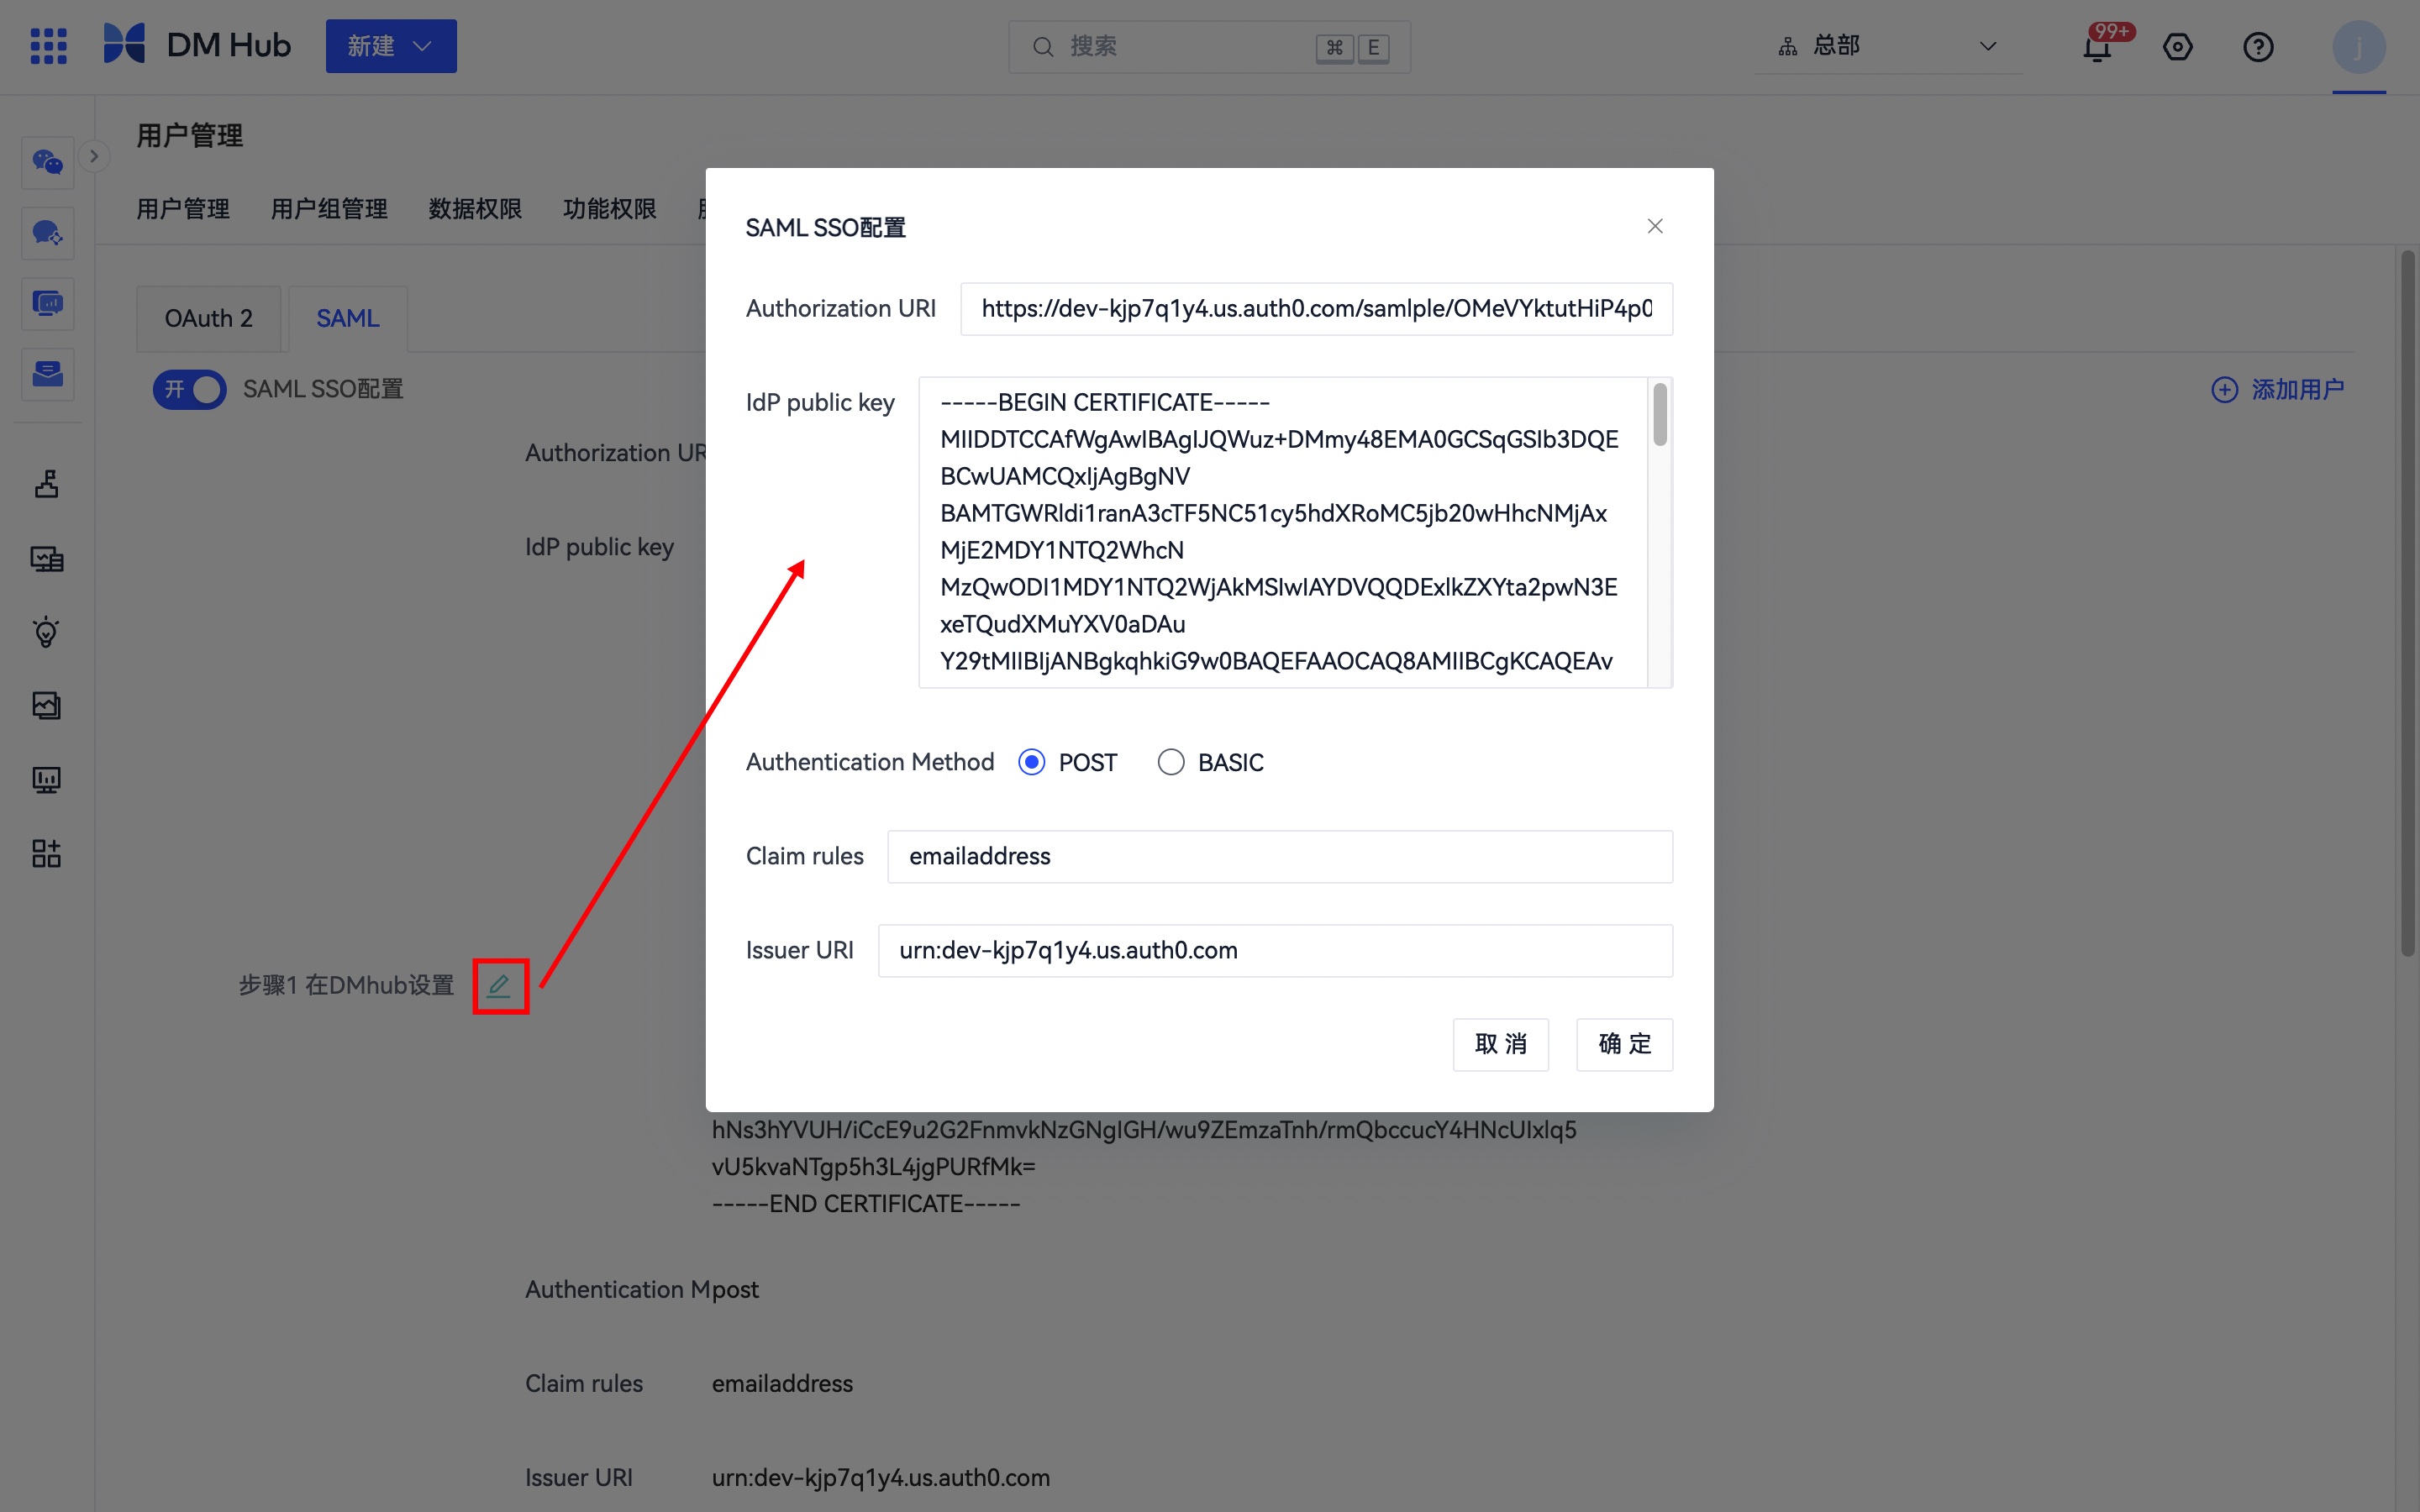
点击步骤一的设置按钮,填写配置项。
下图为示例:
4. 将 DM Hub 回调地址返回给 auth0
步骤一设置好后,将得到回调地址,选择第二个Identifier URL,保存回调地址。
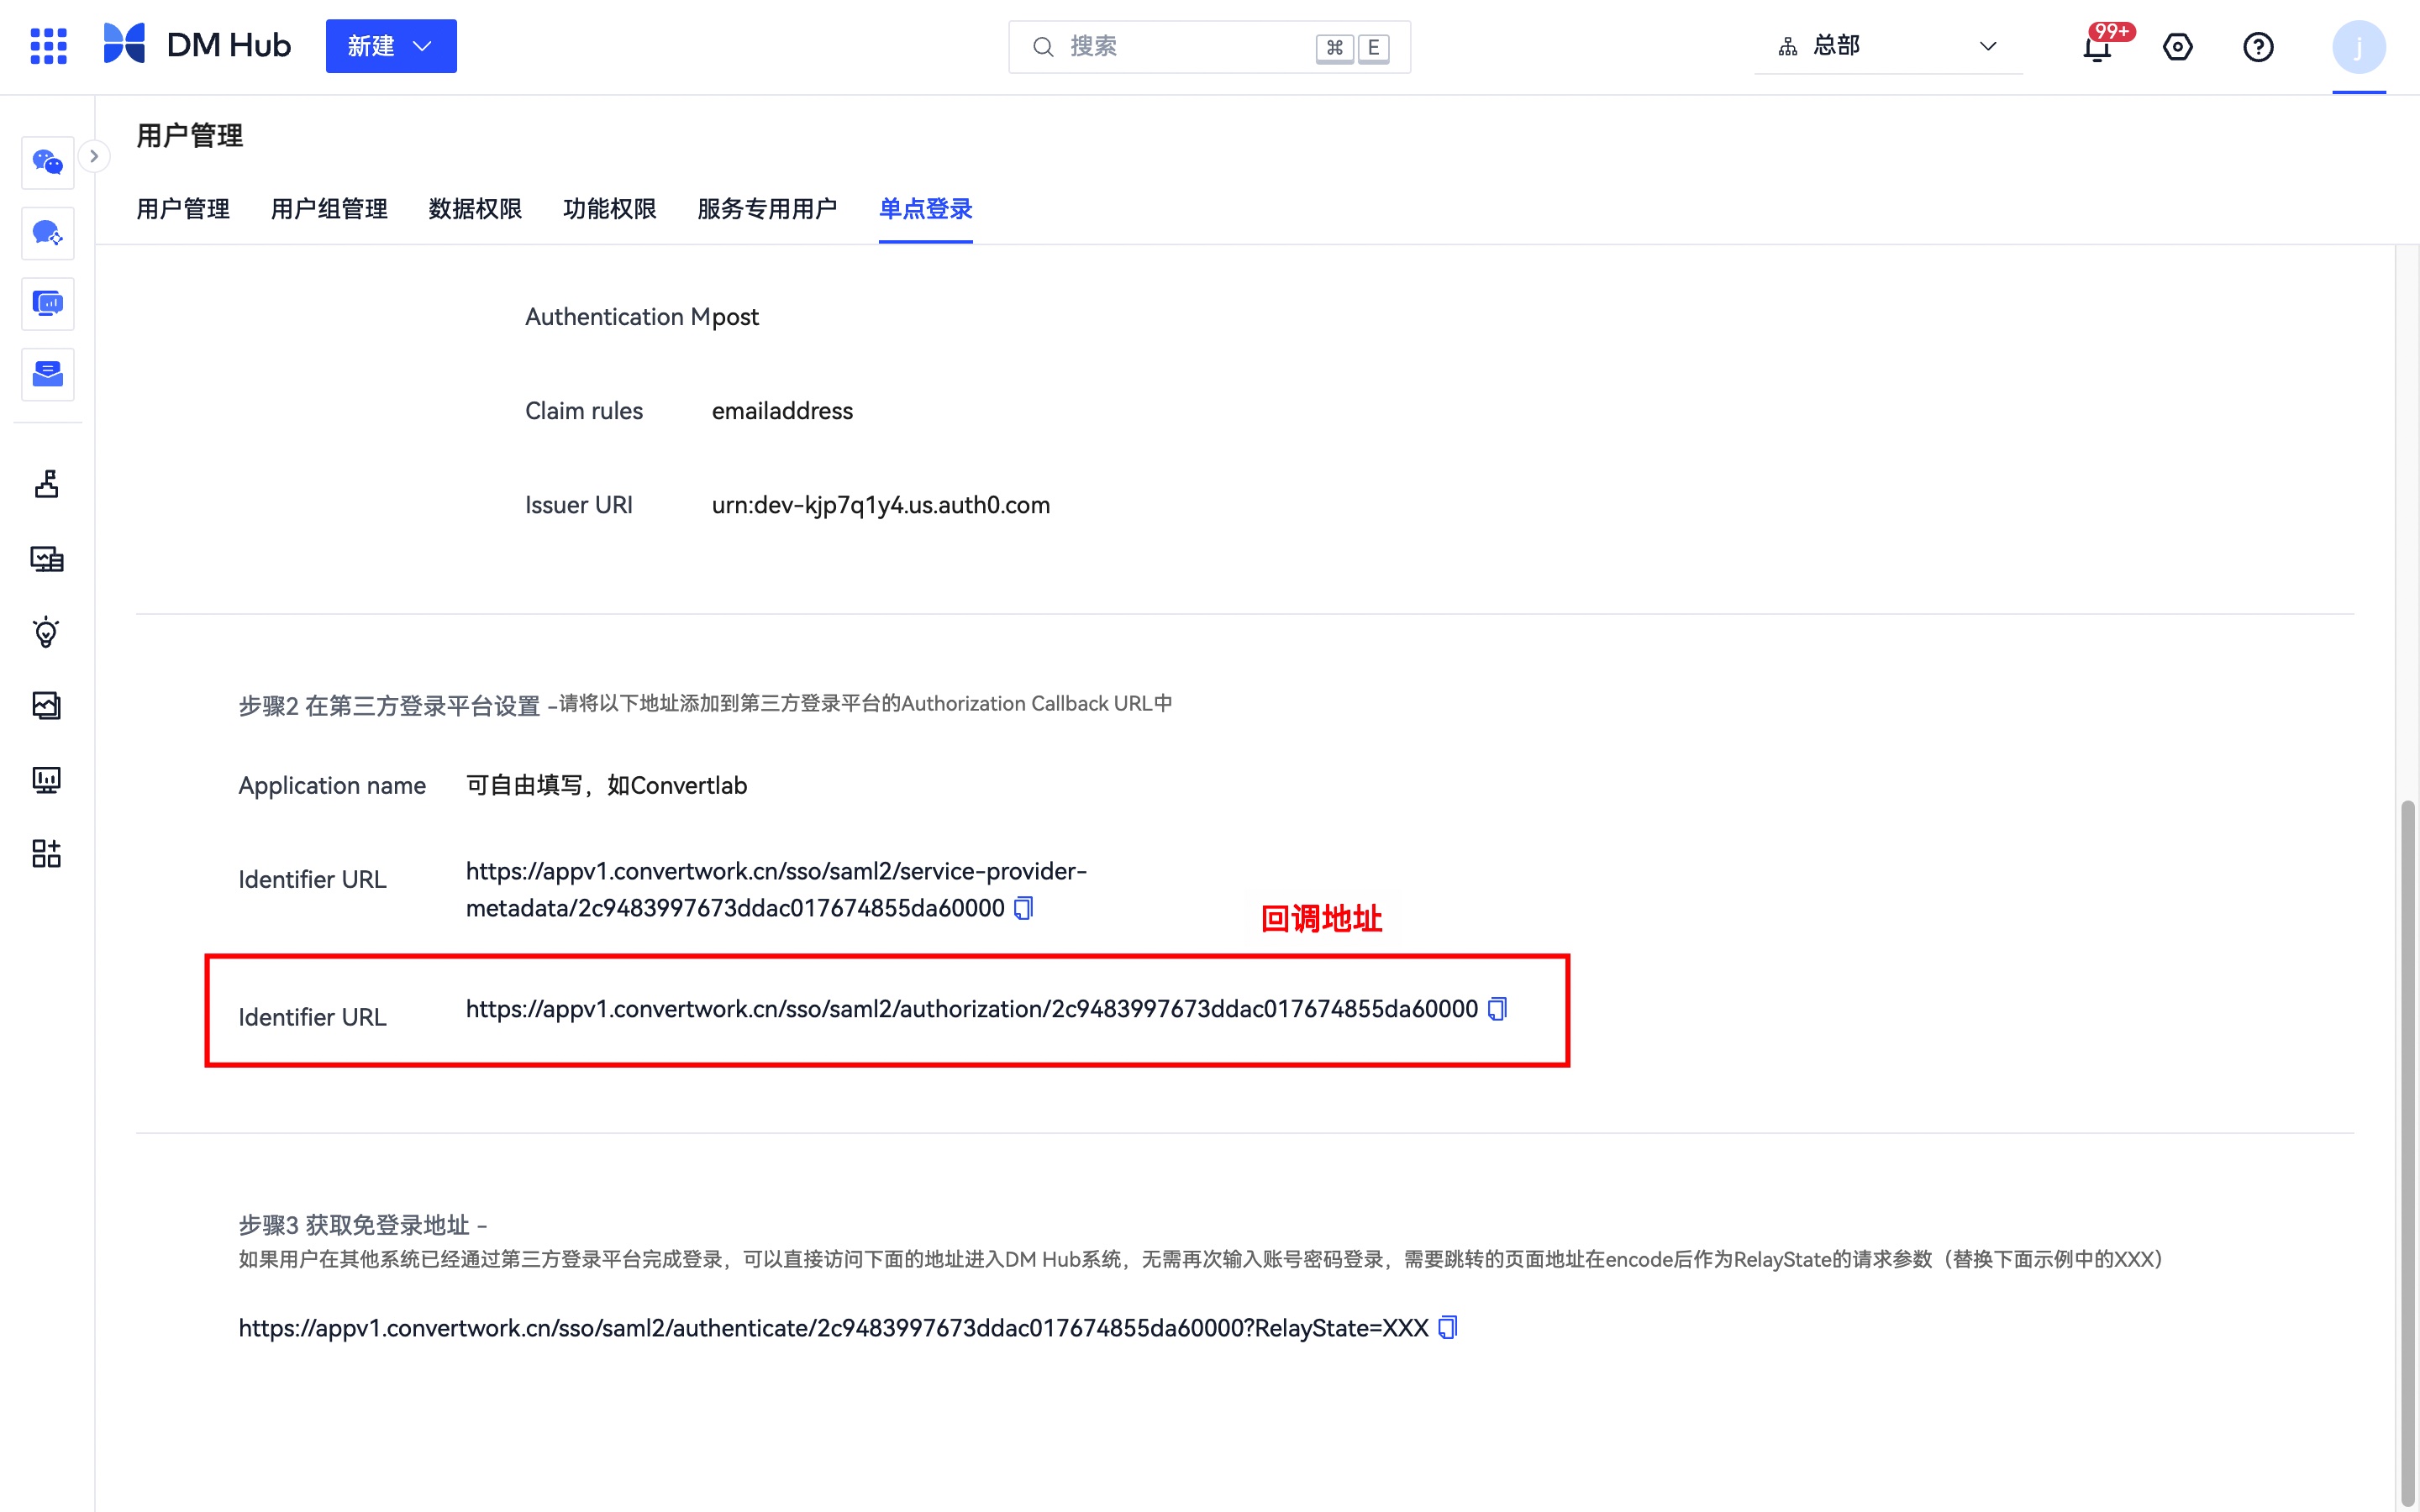
接下来将回调地址填入 auth0
- 登入auth0。
- 点击左侧导航栏上 Applications > Applications ,进入之前创建好的应用。
- 在应用中点击 Addons ,打开 SAML2,点击settings,将回调地址填入Application Callback URL。然后点击Enable就设置完成了。
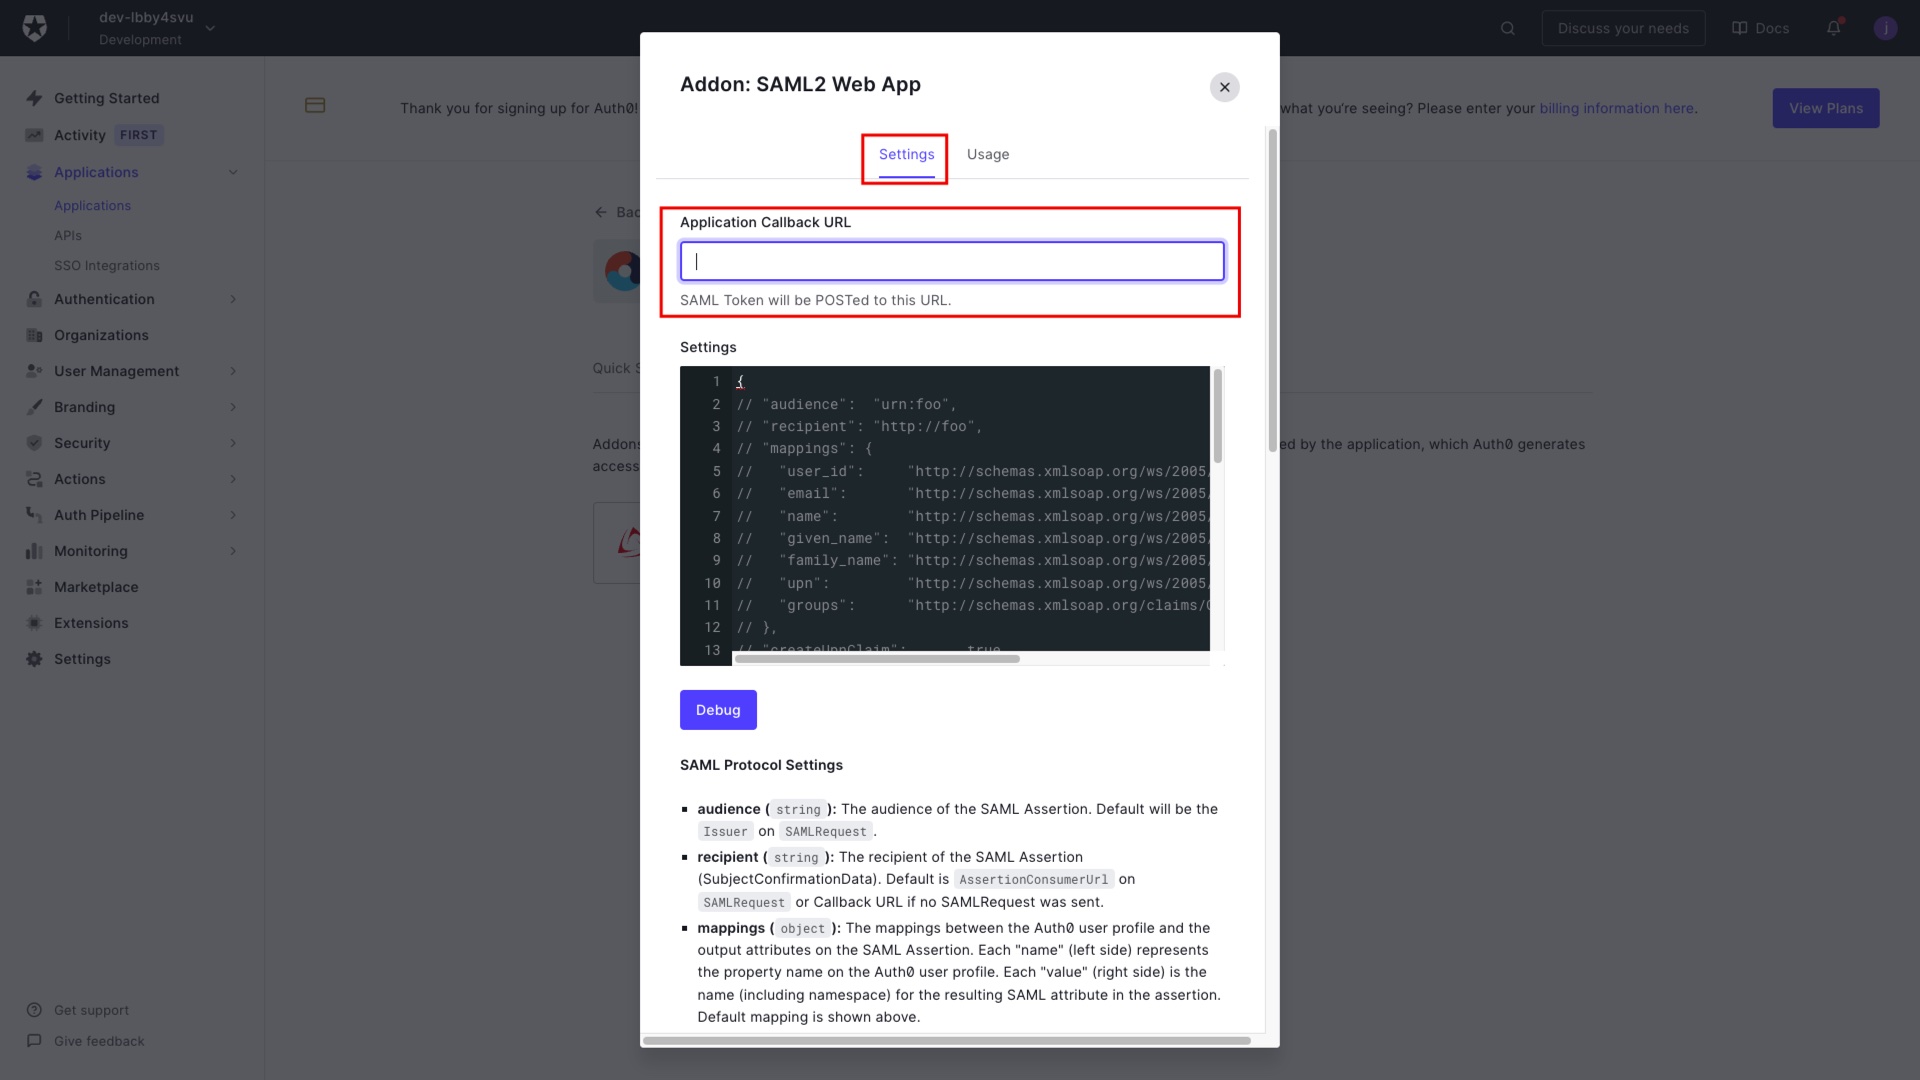
5. 新增单点登录用户
首先需在 auth0 中创建用户。登入auth0,点击左侧导航栏上User management-Users,点击Create User创建用户。
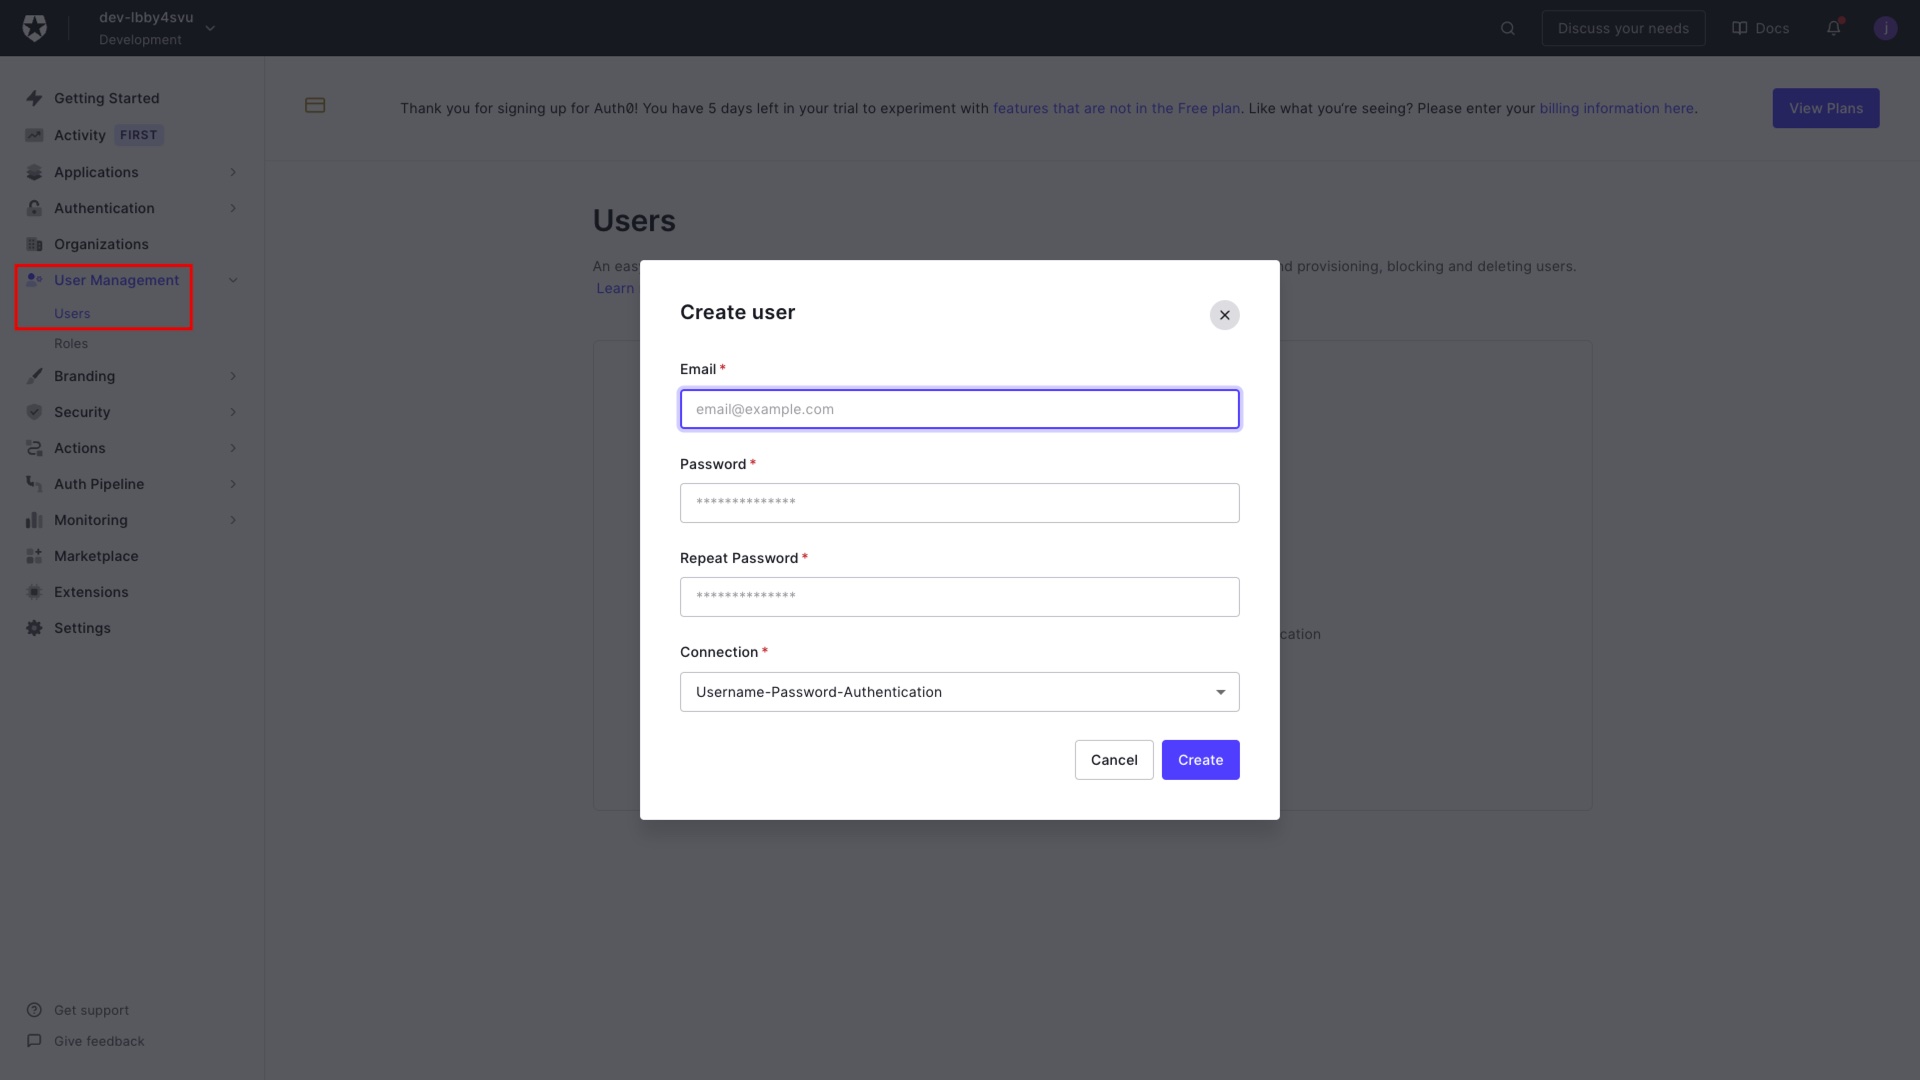 然后进入DM Hub,进入用户管理-单点登录-SAML,点击添加用户
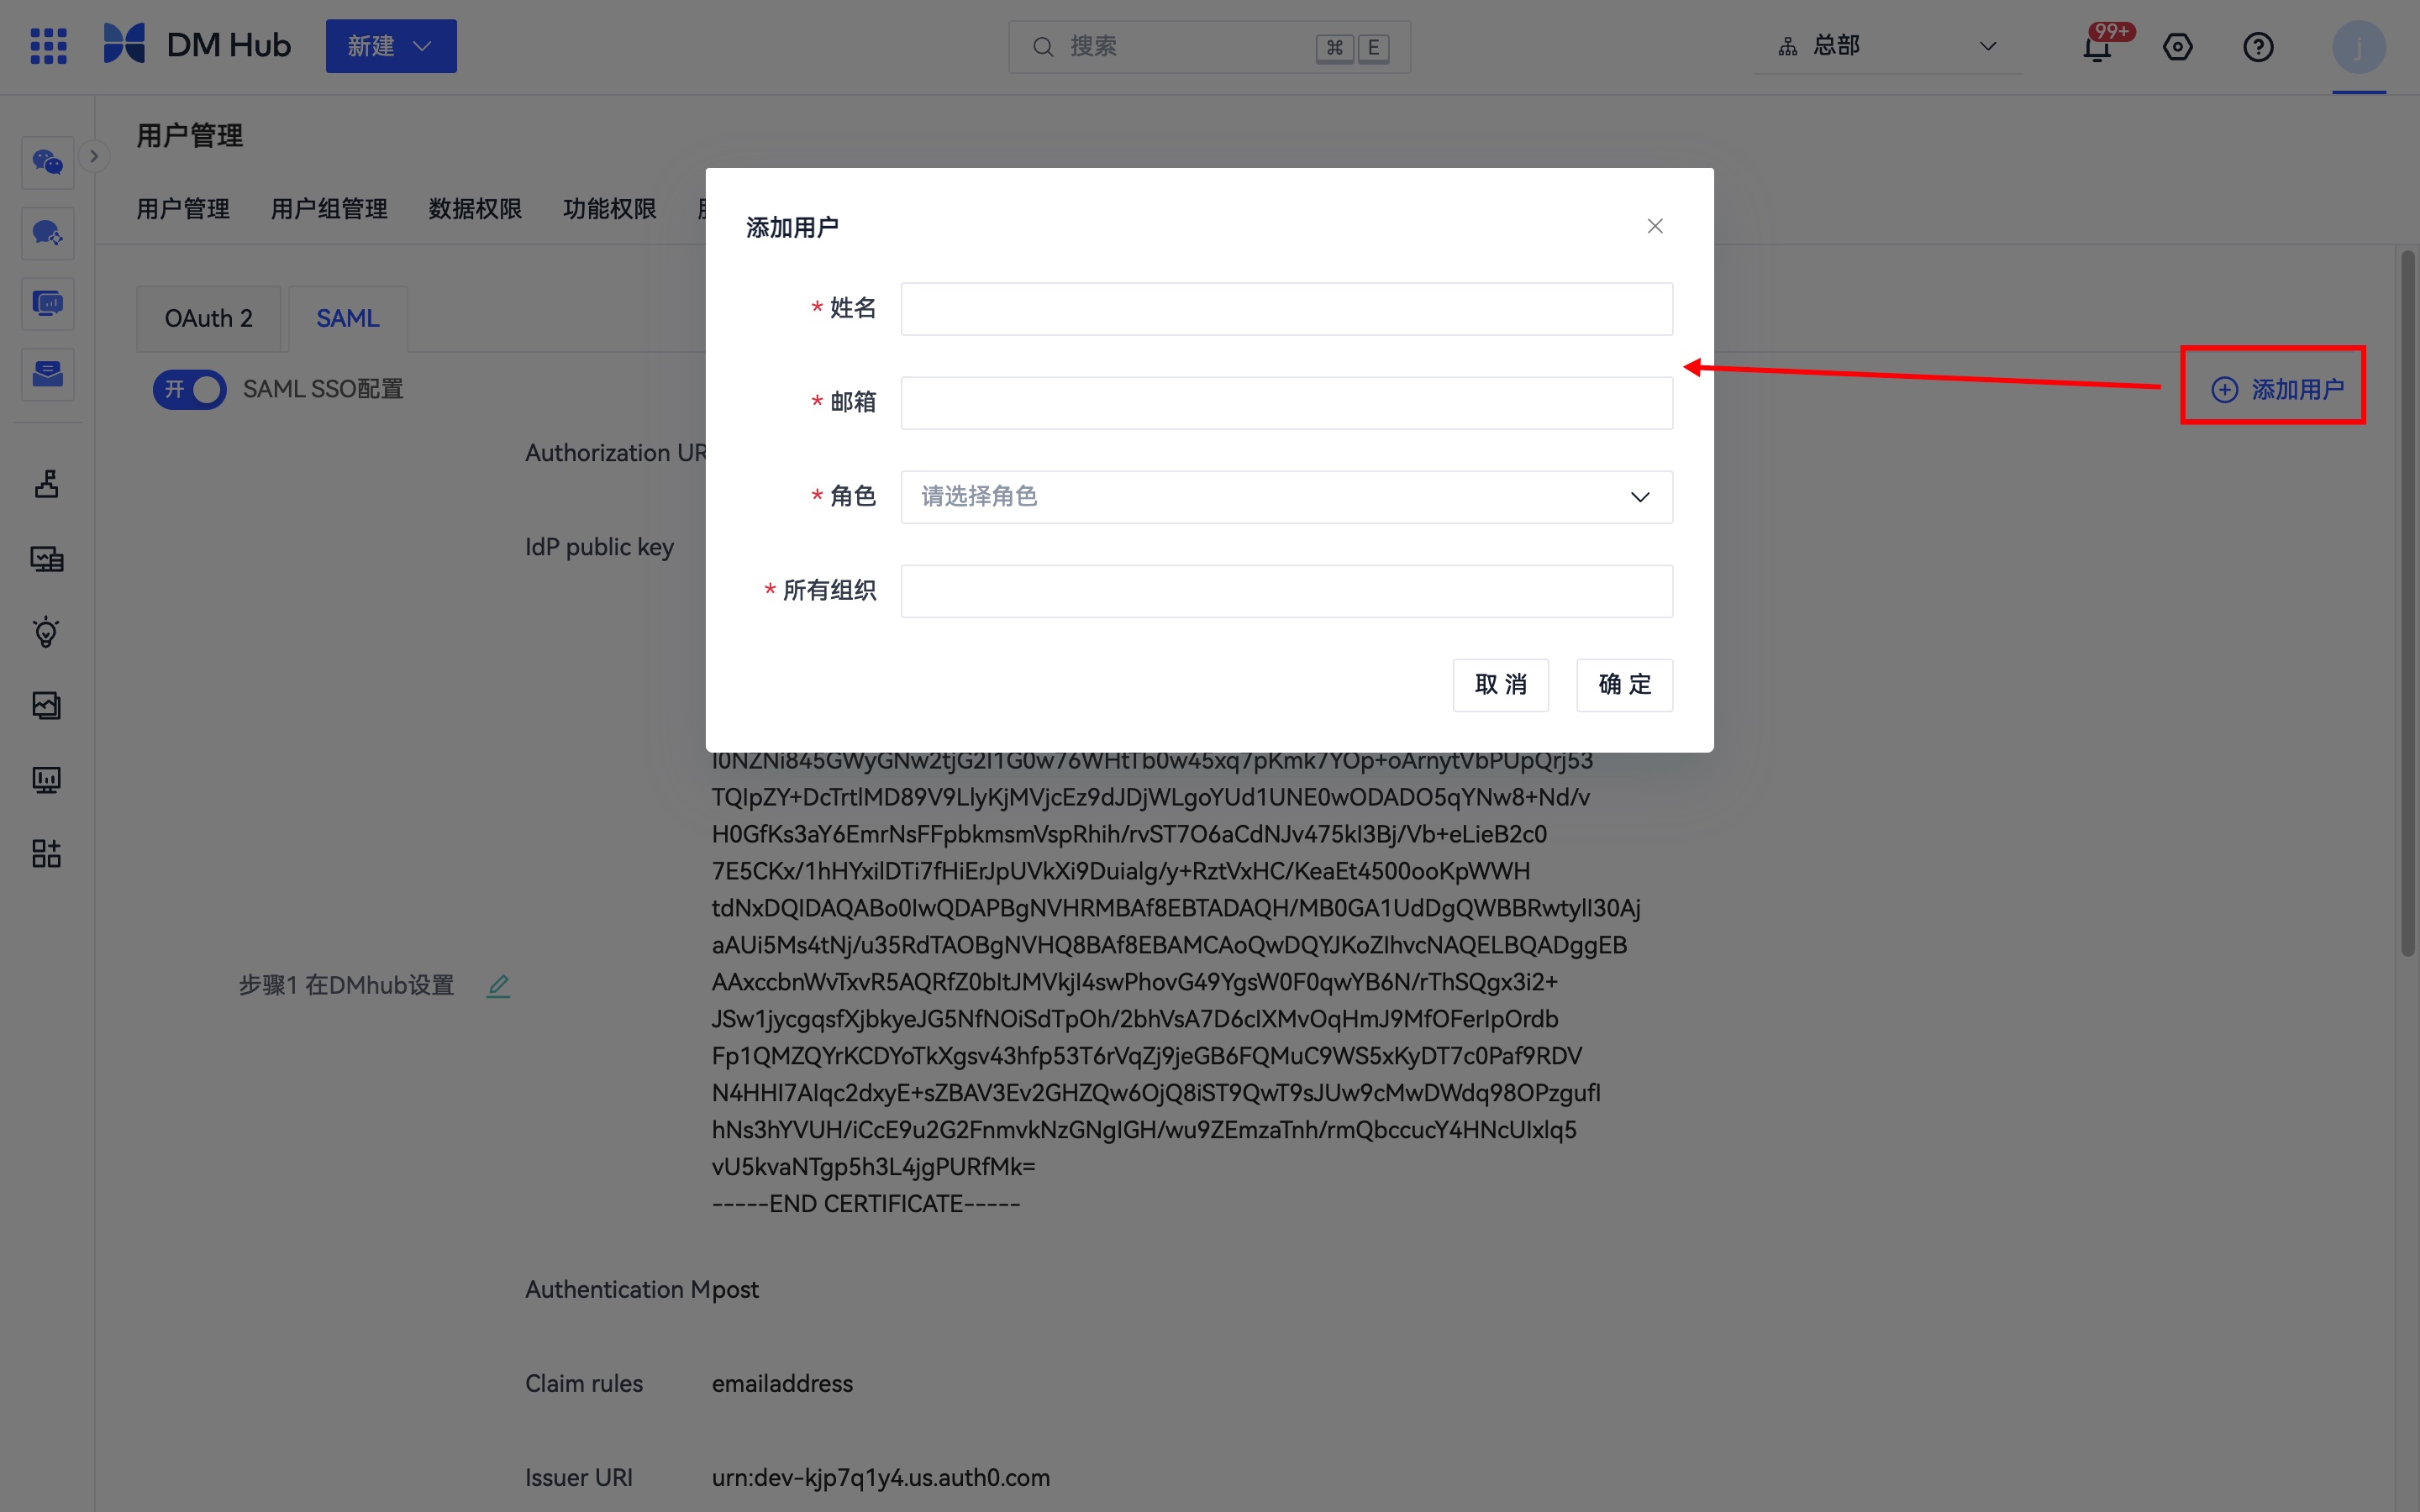 需注意:两边平台的用户邮箱必须一致
6. 进行 SSO 登录
2个平台中都创建了用户后,可以在DM Hub的用户管理-用户管理列表中看到SSO用户,然后可以在DM Hub登录界面使用SSO登录。
输入用户邮箱,会调用auth0,auth0验证通过后将进入DM Hub首页。